Адаптируем резюме под ATS-фильтры, подготовим сопроводительное на основе резюме и вакансии, соберём гайд подготовки к собеседованию, найдём контакты HR и нанимающих
Москва
10 ноября
Аналитик по расследованию инцидентов ИБ (SOC, L2/L3)
====================================================
[](https://team.rt-solar.ru/vacancies/)
Откликнуться
Описание вакансии
-----------------
Что нужно будет делать:
\- Расследование нетиповых высококритичных инцидентов ИБ с использованием SIEM, EDR и NTA
\- Участие в реагировании на высококритичные инциденты, выявление аномальной активности, Threat Hunting
\- Подключение систем заказчика к SIEM: определение ключевых точек инфраструктуры, проработка целевого аудита, разработка и запуск сценариев детектирования
\- Развитие сервиса SOC: изучение новых источников событий, векторов атак и способов детектирования, разработка и оптимизация сценариев выявления инцидентов, участие в развитии услуг MDR SOC
Что мы ожидаем:
\- Понимание архитектуры современных корпоративных инфраструктур и основ ИБ: Cyber Kill Chain, MITRE ATT&CK, TTP, векторы атак и защита от них (Windows/Linux, сеть, веб-приложения).
\- Опыт работы с подсистемами аудита (ОС, СЗИ, сетевое оборудование, прикладное ПО), умение интерпретировать события и выделять важное.
\- Опыт расследования инцидентов ИБ, понимание типовых плейбуков по расследованию и реагированию.
\- Навыки коммуникации для взаимодействия с заказчиками, аналитический склад ума, умение работать с большими объёмами данных
Будет большим плюсом:
\- Опыт с СЗИ: АВПО, FW, IDS, WAF
\- Опыт с SIEM, EDR и NTA: работа с логами и нормализованным видом, разработка корреляционных правил, подключение нестандартных источников, разработка сигнатур
\- Навыки программирования, знание скриптовых языков
ID: 1041
Отправить резюме
Ваше имя\*
Телефон\*
Email\*
Текст сообщения
Ваше резюме
Ссылка\*
Я даю согласие
на обработку моих персональных данных в соответствии с Политикой по обработке персональных данных
Оставить заявку
Мы предлагаем будущим сотрудникам
* Социальную
поддержку

* Отсрочка от армии, бронирование в случае мобилизации
* Материальная помощь в случае важных событий сотрудника
* Доплата отпускных, больничных и командировочных до 100% оклада + 10 оплачиваемых дейофф в году
* ДМС со стоматологией
* Скидки от компаний-партнеров: спорт, английский, психолог, интернет и многое другое
* Комфортные
условия работы

* Конкурентный оклад, премии по результатам работы
* Перспективы для профессионального и карьерного продвижения
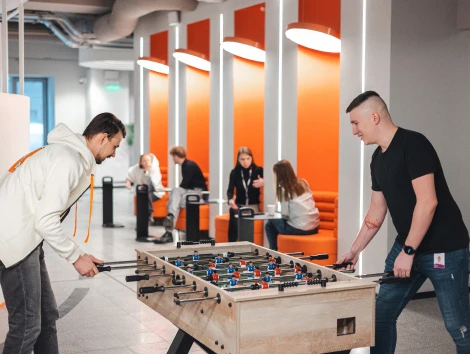
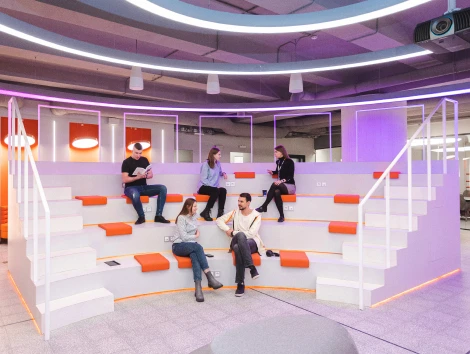
* Офис, в котором приятно работать
* Возможность работать над передовыми продуктами в сфере кибербезопасности
* Сильная команда экспертов, которые всегда готовы помочь и поделиться знаниями
* Интересные
мероприятия

* Регулярные открытые диалоги с руководством о важных новостях и событиях
* Экспертные конференции, где каждый может поделиться кейсом
* Совместные путешествия с коллегами по России
* Спортивные активности онлайн и офлайн (онлайн-марафоны, бег, йога, волейбол, лыжи, и др.)
* Вместе отмечаем важные события и праздники
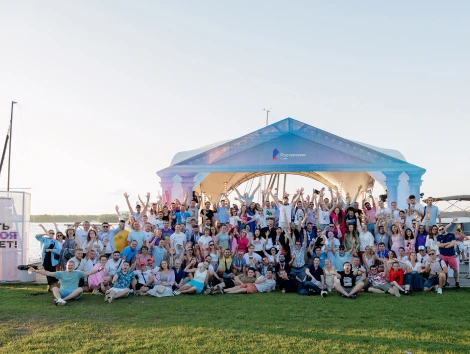
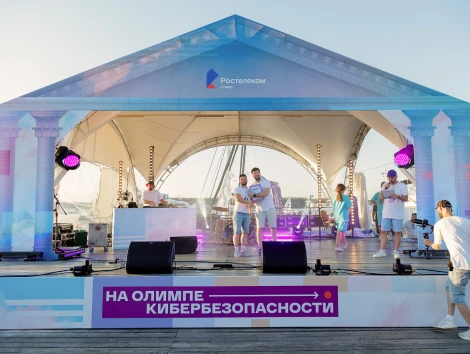
Галерея Solar

Умножим шансы на каждом этапе поиска и поможем получить выгодный оффер
Узнать большеБудьте осторожны: если работодатель просит войти через Google, iCloud или Госуслуги, прислать код или пароль, запустить ПО или перевести деньги — это мошенники.
ЖмитеГайд по безопасности
Будьте осторожны: если работодатель просит войти через Google, iCloud или Госуслуги, прислать код или пароль, запустить ПО или перевести деньги — это мошенники.
ЖмитеГайд по безопасности